
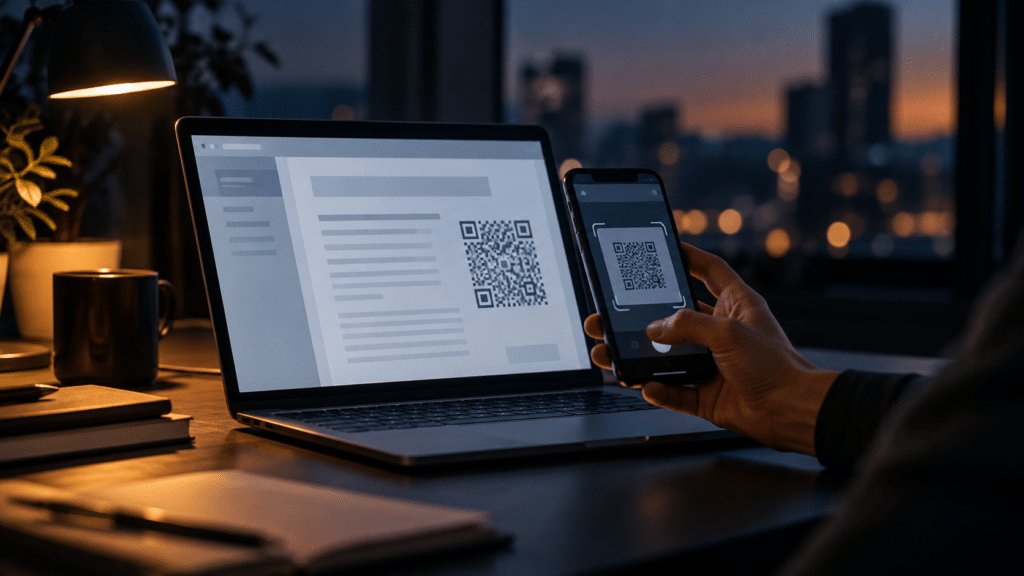
Сотруднику приходит письмо от имени ведомства: готовится контрольное мероприятие, нужно предоставить информацию. Подробности и контакты ответственного лица якобы лежат в документах, отправленных «специальной доставкой». Чтобы получить отправление, достаточно отсканировать QR-код из приложенного PDF, оформленного как официальный документ. Ссылки в письме нет, и привычное правило «не переходите по подозрительным ссылкам» в такой ситуации ничего не подсказывает. Именно такую волну рассылок зафиксировала «Лаборатория Касперского»: с 11 сентября её решения заблокировали более 800 подобных сообщений. Разбираемся, как устроена схема, почему QR обходит привычные барьеры и что менять в защите и обучении.
Как выглядит схема
По данным «Лаборатории Касперского», рассылки приходят на корпоративные адреса сотрудников из разных отраслей. Отправитель выдаёт себя за представителя ведомства, легенды отличаются от письма к письму. Типичная версия: сообщается о предстоящей проверке и необходимости предоставить сведения, а подробности якобы содержатся в документах, направленных почтой. QR-код может быть картинкой в теле письма или находиться в PDF-файле, оформленном в стилистике официального документа.
После сканирования человек попадает на страницу, имитирующую сервис отслеживания почтовых отправлений. Там указано, что отправление ожидает оплаты, и предлагается внести небольшую сумму. Следующая страница стилизована под платёжный сервис и просит ввести номер карты, срок действия, CVC-код, телефон и имя владельца. Так мошенники получают не только деньги, но и платёжные данные.
Эксперты отмечают тщательную проработку писем: домены-двойники, имитирующие адреса ведомств, стилистика официальных запросов, поддельные документы. По словам старшего спам-аналитика компании Анны Лазаричевой, такие приёмы чаще встречаются в рассылках APT-группировок, но здесь речь идёт скорее о классической скам-схеме, цель которой — выманить деньги. Похожие рассылки компания наблюдала и весной.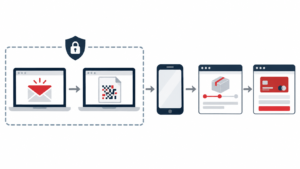
Почему QR обходит привычные правила
Сотрудников годами учили не переходить по подозрительным ссылкам. QR-код устроен иначе: ссылка зашита в картинку, и обычные приёмы проверки, вроде наведения курсора на адрес, здесь не работают.
Есть и технический фактор. По наблюдениям Microsoft, в пересказе 3DNews, средства защиты быстро распознают обычные текстовые фишинговые письма, но хуже справляются со встроенными в них QR-кодами. Получатель, как правило, сканирует код с мобильного устройства и тем самым выходит за пределы защищённой среды рабочего компьютера, минуя корпоративные средства защиты. Риск выше, если человек сканирует код с личного смартфона. Эксперт Angara MTDR Никита Синкевич в материале «Известий» описывает то же: после сканирования пользователь оказывается на поддельной странице уже со смартфона, который может находиться вне корпоративного контура.
Дополнительно цепочки усложняют. Письмо может вести на CAPTCHA, промежуточную страницу или легитимный облачный сервис, а уже оттуда на фишинговый ресурс, что помогает спрятать конечный адрес от автоматических проверок. ESET в отчёте за первое полугодие 2026 года тоже указывает, что QR-коды используют, чтобы скрыть вредоносные ссылки от средств проверки.
Есть и человеческий фактор. Сканирование камерой телефона вряд ли воспринимается как переход по ссылке. Это наша интерпретация, а не результат исследования, но она объясняет, почему устоявшееся правило в таких письмах не срабатывает.
Цифры и как их читать
Данные разных компаний описывают разные вещи, и складывать их нельзя.
По отчёту ESET, примерно 11% обнаруженных фишинговых писем в период с декабря 2025 по май 2026 года содержали QR-коды. Это глобальная телеметрия, больше всего случаев зафиксировано в США, Испании и Мексике, поэтому переносить цифру на российский рынок некорректно.
Для России ближе данные BI.ZONE: в первом полугодии 2026 года доля фишинга в опасном почтовом трафике выросла с 80,7% до 90%, а доля писем с вредоносными вложениями снизилась с 1,8% до 1,0%. Это статистика по фишингу в целом, не только по QR. Специалисты объясняют сдвиг тем, что фишинг переносит атаку в среду, которую контролирует злоумышленник, тогда как работа с вредоносным ПО требует действовать внутри инфраструктуры компании, где стоят средства защиты.
Цифра Касперского, 800+ писем с 11 сентября, относится к одному вендору и одной волне. Это показатель активности кампании, но не масштаба по всему рынку.
Две цели одной механики
QR-фишинг не сводится к одной схеме. В кейсе Касперского цель простая: небольшая сумма и данные банковской карты. Потеря ограничена, но платёжные данные остаются у злоумышленников.
В другом сценарии, который описывает Синкевич, QR предлагают отсканировать, чтобы «посмотреть файл», подтвердить учётную запись или повторно авторизоваться. Человек вводит логин, пароль и код подтверждения на поддельной странице, а злоумышленник сразу использует их для входа в настоящий сервис. Если пользователь сам передал код, двухфакторная аутентификация не спасает. Один украденный аккаунт может стать точкой входа в инфраструктуру компании.
Внешне оба письма выглядят одинаково. Последствия разные: в первом случае теряются деньги сотрудника, во втором под угрозой оказываются рабочие системы.
Что менять
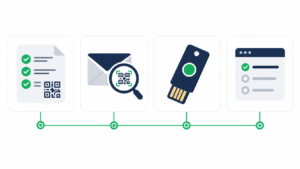
- Правило. «Не переходите по подозрительным ссылкам» стоит заменить формулировкой, которая охватывает и QR: любой QR-код из письма равен ссылке, а значит требует той же проверки. Касперский рекомендует проверять адрес и домен отправителя и уточнять информацию через официальные каналы организации. Для писем о «проверках» это значит: связаться с ведомством по контактам с его официального сайта, а не из письма.
- Технические слои. Вендоры, включая Касперского, советуют использовать почтовые решения, способные анализировать QR-коды и выявлять фишинговые ресурсы. Microsoft рекомендует многофакторную аутентификацию, устойчивую к фишингу: ключи FIDO2 или биометрию. Отдельный вопрос для компании: что происходит, когда сотрудник открывает по QR рабочий ресурс с личного телефона, и есть ли для этого правила.
- Обучение. Microsoft советует регулярно проводить для сотрудников учебные симуляции фишинговых рассылок. Но и сами эксперты предупреждают об ограничениях: по мнению специалиста «Газинформсервиса» Сергея Полунина, считать внимательность бухгалтера или менеджера средством защиты — «фатальное допущение». Бизнесу нужна эшелонированная защита: фильтрация почты, двухфакторная аутентификация, аппаратные ключи, защита рабочих станций. Обучение работает вместе с этими мерами, а не вместо них.
Как это можно тренировать
Правило, которое сотрудник знает на словах, и правило, которое он применяет за секунду перед письмом о «проверке», — разные вещи. Поэтому обучение с QR-сценариями строится на практике: сотрудник видит реалистичное письмо, решает, сканировать код или нет, и сразу получает разбор.
Лучший способ это интеррактивные мини-квизы под рукой в привычной среде — которые позволяют вырабатывать реакцию на подобного рода сообщения на уровне «рефлекса», подобный подход мы предлагаем в рамках нашего решения — КиберФорт Бот
Такой тренинг — один из слоёв защиты, а не её замена. Он снижает вероятность ошибки человека, но не отменяет фильтрацию почты и многофакторную аутентификацию.
Вместо заключения
Схема из письма про «контрольное мероприятие» не требует сложных технологий: домен-двойник, PDF в официальном стиле, QR-код и небольшая сумма «за доставку». Работает она потому, что обходит и привычное правило, и часть технических барьеров. Вывод для бизнеса не в том, что сотрудникам нужно запретить сканировать QR, а в том, что старые правила нужно обновить, подкрепить техническими слоями и тренировать на реальных сценариях.

